Model Tanggung Jawab Bersama: Siapa Menjaga Keamanan VPS Anda?
Ada satu kesalahpahaman yang paling mahal harganya di dunia hosting: "keamanan server itu urusan provider". Kenyataannya, hampir semua penyedia VPS menuliskan batasnya dengan jelas di kontrak. Artikel ini menjelaskan model tanggung jawab bersama (shared responsibility model) dan menunjukkan garis pemisah yang perlu Anda tahu sebelum menyalahkan siapa pun saat insiden terjadi.
1. Apa yang Dijamin Provider, dan Apa yang Tidak
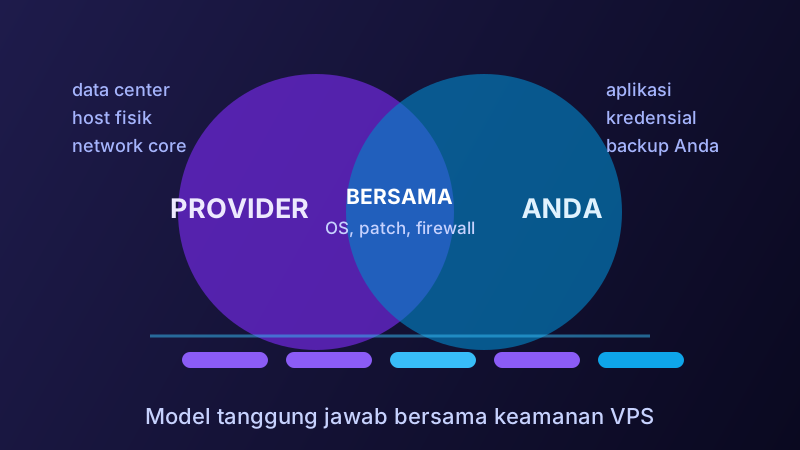
Provider VPS bertanggung jawab atas lapisan fisik dan virtualisasi:
- Data center — listrik, pendingin, akses fisik, proteksi banjir.
- Host fisik — CPU, RAM, disk, dan penggantian perangkat keras yang rusak.
- Hypervisor — isolasi antar-VM, migrasi panas, tambal kerentanan sisi host.
- Jaringan inti — routing, kapasitas upstream, dan umumnya mitigasi DDoS volumetrik dasar.
Jaminan yang biasa tertulis di SLA mencakup uptime host dan ketersediaan jaringan. Yang tidak pernah tercakup:
- Isi sistem operasi Anda — paket, konfigurasi, kredensial.
- Aplikasi dan kode — kerentanan di plugin, CMS, atau API Anda.
- Data dan backup — kecuali Anda membeli layanan backup terpisah.
- Akun Anda — panel login, API key, email yang dipakai untuk reset password.
Analogi yang paling mudah diingat: provider menyewakan ruko dan menjamin atapnya tidak bocor serta pintunya ada. Isi ruko, kunci brankas, dan siapa yang Anda izinkan masuk tetap tanggung jawab Anda. Pembahasan apa saja yang termasuk akses penuh Anda ada di Apa Itu Full Root Access VPS?.
2. Titik Pemisah per Jenis Layanan
Batas tanggung jawab bergeser tergantung produk yang Anda beli:
VPS tidak dikelola (unmanaged)
- Provider: hardware, jaringan, hypervisor, panel kontrol, snapshot.
- Anda: install OS, update, firewall, SSH, web server, database, aplikasi, backup, monitoring.
VPS dikelola (managed)
- Provider: semua di atas ditambah update OS, monitoring dasar, dan dukungan stack populer.
- Anda: kode, dependensi aplikasi, kredensial pengguna, konfigurasi bisnis, dan data yang Anda taruh di dalamnya.
Kombinasi ini dibahas pada Perbedaan Shared Hosting, VPS, dan Dedicated Server, dan konsekuensi keamanannya identik: yang dikelola memindahkan beban operasional, bukan tanggung jawab atas aplikasi Anda.
Panel hosting bersama
- Provider: server, web server, PHP, mail, sebagian firewall.
- Anda: versi CMS, plugin, tema, dan password FTP/cPanel.
Di semua skema, satu hal tidak pernah berpindah: kontrol akses dan data aplikasi. Itu sebabnya situs yang di-hack biasanya bukan karena hostingnya lemah, melainkan karena plugin usang atau password admin yang tebak-tebak.
3. Studi Kasus: di Mana Garis Itu Teruji
Kasus 1 — basis data terekspos ke publik. Redis di port 6379 terbuka tanpa password. Provider tidak salah; VPS memang memberi Anda kendali penuh atas bind address. Yang dieksploitasi adalah konfigurasi, dan itu sisi Anda.
Kasus 2 — panel admin Brute-force dari internet. Server masih mengizinkan login root dengan password. Provider kadang menyediakan firewall di level network, tapi kebijakan default-deny tetap keputusan Anda. Lapisan yang menutup kasus ini dibahas di Firewall VPS: UFW, iptables, atau nftables?.
Kasus 3 — disk host rusak, data hilang. Provider mengganti disk dan memulihkan host, tetapi tidak menyimpan salinan data Anda. Bila backup hanya ada di disk yang sama, kerugian sepenuhnya di sisi Anda, dan ini yang membuat uji restore menjadi bagian wajib dari Backup VPS Otomatis.
Kasus 4 — serangan DDoS 30 Gbps. Upstream provider kewalahan dan IP Anda di-blackhole sementara. Di sini tanggung jawab provider jelas: kapasitas dan penyaringan network. Peran Anda adalah punya CDN, arsitektur yang tahan, serta tahu kapan harus menghubungi mereka — uraiannya ada di Serangan DDoS: Jenis, Deteksi, dan Mitigasi.
4. Cara Membaca Kontrak Anda Sendiri
Sebelum insiden, buka tiga dokumen ini dan catat jawabannya:
- SLA: angka uptime, definisi "downtime", dan mekanisme kredit.
- Kebijakan acceptable use: jenis trafik dan konten yang membuat suspend sepihak.
- Kebijakan backup: apakah snapshot dilindungi, berapa lama disimpan, dan apakah bisa dipulihkan mandiri dari panel.
Pertanyaan yang layak diajukan ke support sebelum membeli (dan jawaban tertulisnya simpan):
1. Apakah mitigasi DDoS termasuk, dan pada ambang berapa IP di-nullroute?
2. Siapa yang bertanggung jawab atas update kernel guests?
3. Apakah snapshot bisa diunduh ke luar, atau hanya restore internal?
4. Bagaimana jalur evakuasi akun (akun panel dibajak) dan verifikasi identitasnya?
5. Riwayat audit login panel: bisa diunduh oleh pemilik akun?
5. Tanggung Jawab yang Berada di Tangan Anda
Daftar minimum yang harus Anda kerjakan bila memakai VPS tidak dikelola — seluruhnya praktis dan bisa dirampungkan dalam satu sore:
- Kunci masuk server dengan kunci SSH, bukan password — lihat Mengamankan SSH dengan Ed25519 dan Fail2ban.
- Firewall default-deny dengan hanya port yang diperlukan.
- Update keamanan otomatis untuk OS.
- Backup harian ke luar server plus uji restore terjadwal.
- Enkripsi HTTPS untuk semua layanan termasuk panel admin — pasang dan biarkan perpanjangan berjalan sendiri seperti di SSL/TLS di VPS: Let's Encrypt dan Renew Otomatis.
- Prinsip akses minimum: user khusus aplikasi, tanpa shared account, cabut akses yang tidak terpakai.
- Pantau log, dan siapkan satu orang yang paham cara membacanya.
- Amankan akun panel dan email Anda, termasuk 2FA, karena lewat jalur itulah server bisa direset atau dihapus.
Delapan langkah terakhir ini digabung menjadi satu prosedur lengkap di 10 Langkah Hardening VPS Sebelum Go-Live.
6. When Insiden Terjadi: Urutan yang Benar
Model tanggung jawab bersama tidak berarti saling menyalahkan. Yang berarti dalam praktiknya adalah pembagian peran yang jelas saat penanganan:
- Isolasi kerusakan di sisi Anda: putuskan sumber trafik, nonaktifkan akun terkompromi, matikan job cron yang aneh.
- Kumpulkan bukti sebelum menghapus: salinan log,
ss -tulpn, daftar proses. - Hubungi provider dengan data: IP, waktu kejadian, grafik trafik, dan apa yang sudah Anda coba.
- Pulihkan dari salinan bersih, jangan "membersihkan" server yang sudah ditembus bila Anda tidak yakin dengan sisanya.
- Tutup akar masalahnya, baru pasang kembali layanan.
- Tulis evaluasi singkat: apa yang gagal, apa yang menahan, apa yang diubah agar tidak terulang.
Poin keempat penting dan sering ditentang: server yang sudah root-compromised tidak bisa dipercaya kembali. Membangun ulang dari image bersih biasanya lebih cepat daripada memastikan tidak ada backdoor yang tertinggal.
Kesimpulan
Provider VPS menjaga server Anda tetap hidup, terhubung, dan terisolasi dari tetangga raknya. Anda menjaga apa yang berjalan di dalamnya: perangkat lunak, kredensial, konfigurasi, dan data. Menyadari garis ini lebih awal adalah keputusan termurah dalam keamanan, karena sebagian besar insiden yang berakhir dengan kerugian besar terjadi di sisi garis yang disalahpahami.
Artikel terkait: Apa Itu VPS? Panduan Lengkap untuk Pemula | VPS Windows vs VPS Linux
Iklan